1.请立即更新 WordPress 和子比主题到最新版:核心高危漏洞风险极高
2.请立刻更新PHP版本到 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35 版本!2026年10月21日22:00 php官方公示修复了两个远程代码执行漏洞,并发布更新,此漏洞可直接入侵到服务器,风险极高【查看PHP官方公告】)
3.立即检查网站及服务器是否有疑似入侵痕迹,一旦发现务必彻底清除木马,并做好安全加固!木马文件一般都会自我复制和隐藏,一定要每一个文件和每一条数据库都彻底清查
10月26日:这篇公告已经发布一个多月了,但仍有一些站长未引起重视,或者觉得自己的网站内容少,没人会攻击。在这里我强调一下,这个是完全错误的。主要出现了公开漏洞,那么都有很多不法分子都是批量的扫描,他根本不针对任何人,他就是扫描所有的网站,只要满足条件,他们都会直接入侵,然后后面再慢慢的做坏事。所以说一定要引起重视,这3件事情必须要做。
另外,现在有很多站长联系到我们,希望我们针对此问题给与帮助,因为很多站长不会分析木马,彻查木马。如果你也有这样的困惑,可以随时联系我们zibll官方客服,我们提供服务服务,为您的网站分析入侵迹象、彻查清理木马、网站安全加固,收费100元起。
最近我们用户群以及客服收到了大量网站被入侵的案例。例如网站配置内容被篡改,新增了多个管理员账号;严重的甚至收款码被替换、网站被植入后门等等,风险极大且损失惨重。
核心原因是 WordPress 7.0 及 6.9 的某些版本存在 P0 级漏洞。目前官方已公布该漏洞并提供了修复更新包。另一部分原因是使用了盗版主题或插件。因此郑重提醒大家:请务必将 WordPress 和子比主题更新至最新版本。
WordPress 请更新至 7.1.4 及以上版本,子比主题请更新至 V9.2 及以上版本。
另外郑重提醒:经过多年主题运营,我们发现,因使用盗版、破解版主题而导致网站被入侵、数据泄露甚至资金损失的案例越来越多。在此也郑重提醒每一位站长:选择正版主题,不仅是对开发者劳动成果的尊重,更是对自己的网站安全、数据安全和资金安全负责。
盗版主题往往存在代码被恶意篡改、植入后门、隐藏木马等安全隐患,一旦网站遭到攻击,带来的损失可能远远超过主题本身的费用。俗话说得好,“无利不起早”,看似免费或低价的盗版主题,背后往往隐藏着更高的安全风险。
网站运营不易,安全更不容侥幸。请通过正规渠道获取并使用正版主题,为网站的长期稳定运营多一份保障。
漏洞详情请查看:https://www.zibll.top/forum-post/50269.html
可能带来的影响
如果网站没有及时更新,可能面临以下风险:
- 网站后台、文章、用户数据或配置数据被异常读取,或篡改,或直接删除
- 直接获取管理员权限,甚至是服务器ROOT权限,可直接篡改、删除服务器任意内容
- 网站被植入后门文件,后续反复被入侵。
- 搜索引擎收录异常,出现博彩、灰产、垃圾页面等污染内容。
- 主机资源被滥用,例如发送垃圾邮件、参与扫描或消耗服务器 CPU。
- 被植入木马文件,木马自我复制,在整个文件目录泛滥,难以清查。
请立即完成以下操作
建议所有站点管理员立即执行以下步骤:
- 登录 WordPress 后台,进入「仪表盘」-「更新」。
- 将 WordPress 核心程序升级到当前最新版 7.1.2及以上。
- 同步更新所有插件和主题(zibll V9.2),尤其是长期未维护或来源不明的插件。
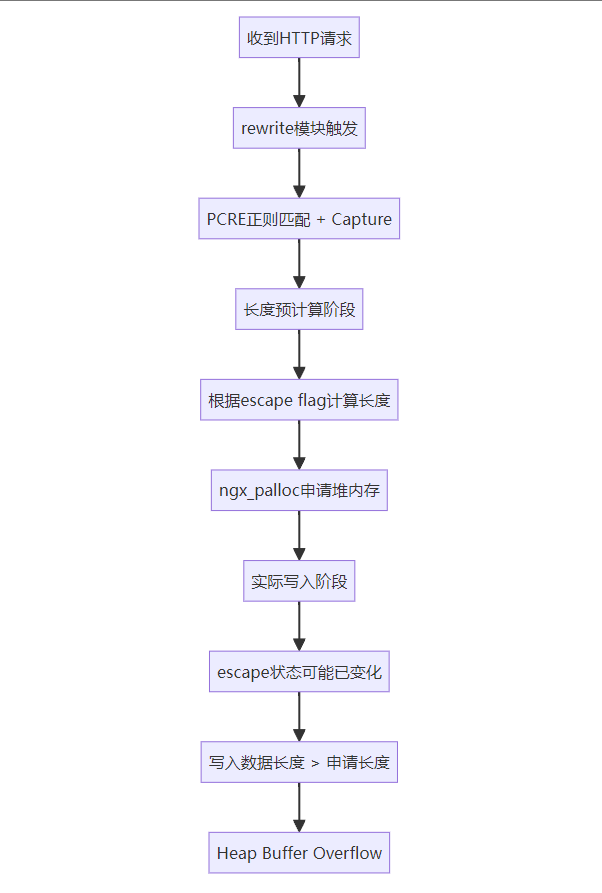
- 在服务端更新PHP到PHP 8.5.12、8.4.27、8.3.36 或 8.2.35版本,同时需要更新nginx到最新版
- 更新前先备份网站文件和数据库,确保出现异常时可以回滚。
- 如果网站开启了缓存或 CDN,请在更新后清理缓存。
- 检查网站是否有异常迹象,例如未知的管理员账号,页面被篡改等,检查网站目录的每一个文件和子目录,查看是否有疑似木马文件或恶意代码
- 查看近期文件变更、异常登录记录和服务器日志,确认是否已经存在被入侵迹象。
最后,如果发现网站已被入侵,例如博客被挂木马、后台出现未知管理员账号或网站目录出现未知文件,这时候一定要彻查木马,因为攻击者入侵网站后一定会偷偷的留下可复制且隐秘的后门木马。如果您需要专业的技术支持,可随时联系我们官方客服,我们提供付费服务,帮助您彻底清除木马并加固安全防线!